Đồng bộ người dùng với hệ thống Active Directory của tổ chức
Giải pháp sẵn có và linh động để ánh xạ các thuộc tính người dùng từ máy chủ Active Directory của tổ chức. Nâng cao sự tiện dụng cho người dùng và đơn giản hóa việc quản lý.
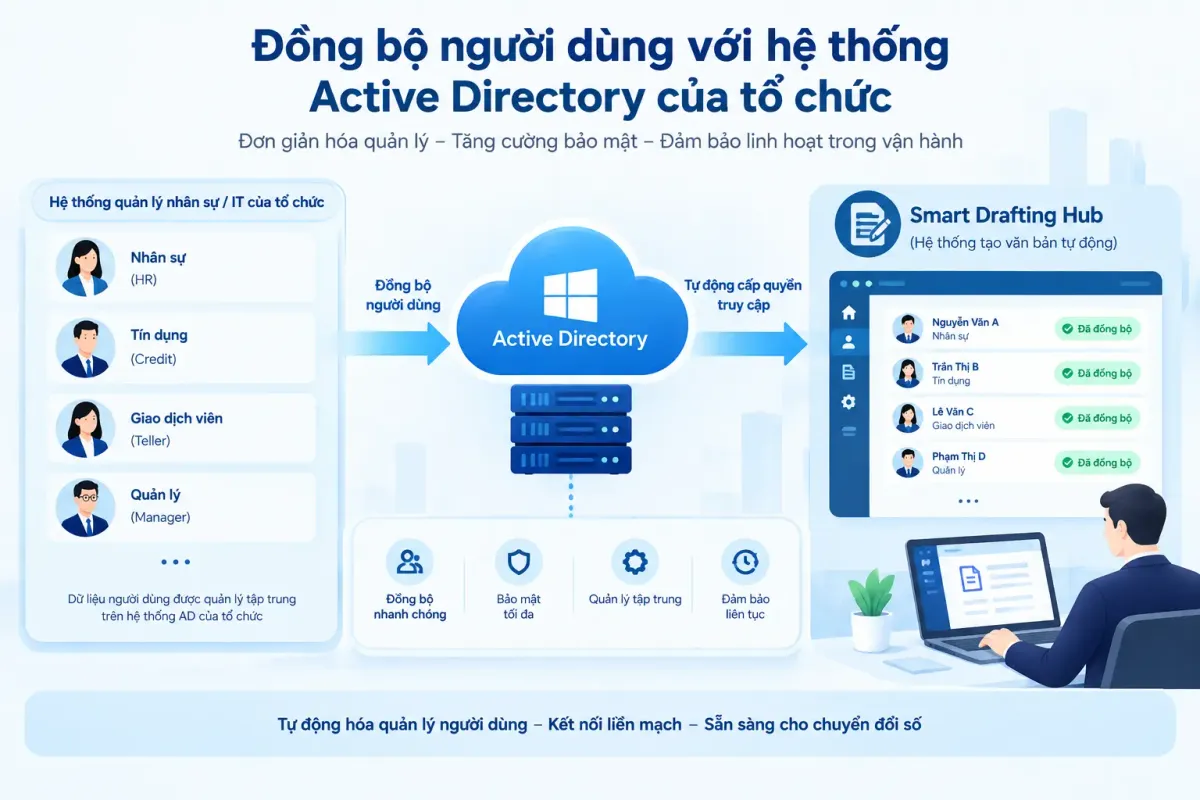
Với nhu cầu cá nhân hoặc tại các công ty/phòng ban nhỏ. Việc enduser tự đăng ký tài khoản và sử dụng Smart Drafting Hub khá đơn giản. Nhưng với những tổ chức lớn có sẵn hệ thống quản lý tập trung Active Directory thì hoàn toàn có thể tích hợp để nâng cao trải nghiệm cho nhân viên, cũng như đơn giản hóa việc quản lý.
1. Nhu cầu linh hoạt khi kết nối máy chủ AD
Trong phiên bản đầu, phương án tích hợp với AD được đưa sẵn vào biến môi trường và tệp cấu hình của Smart Drafting Hub. Nhưng sẽ gây mất thời gian cho việc cấu hình và cần khởi động lại hệ thống làm gián đoạn công việc.
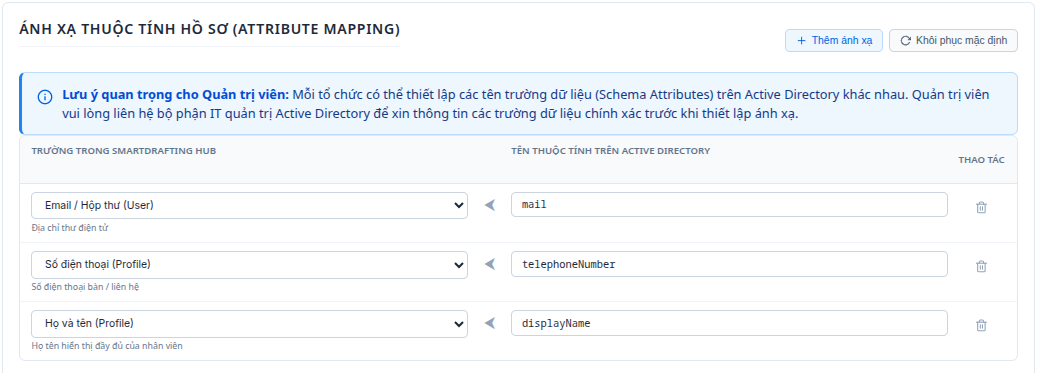
Hiện tại chương trình đã đưa phần cấu hình này vào /admin, với cấu trúc khai báo linh hoạt nhằm ánh xạ một cách mềm dẻo với các thuộc tính ở phía Active Directory.
2. Mô hình ánh xạ động
Hệ thống lưu cấu hình ánh xạ dưới dạng cấu trúc JSON trong cơ sở dữ liệu và sử dụng cơ chế phản chiếu để gán dữ liệu vào đối tượng người dùng khi đăng nhập:
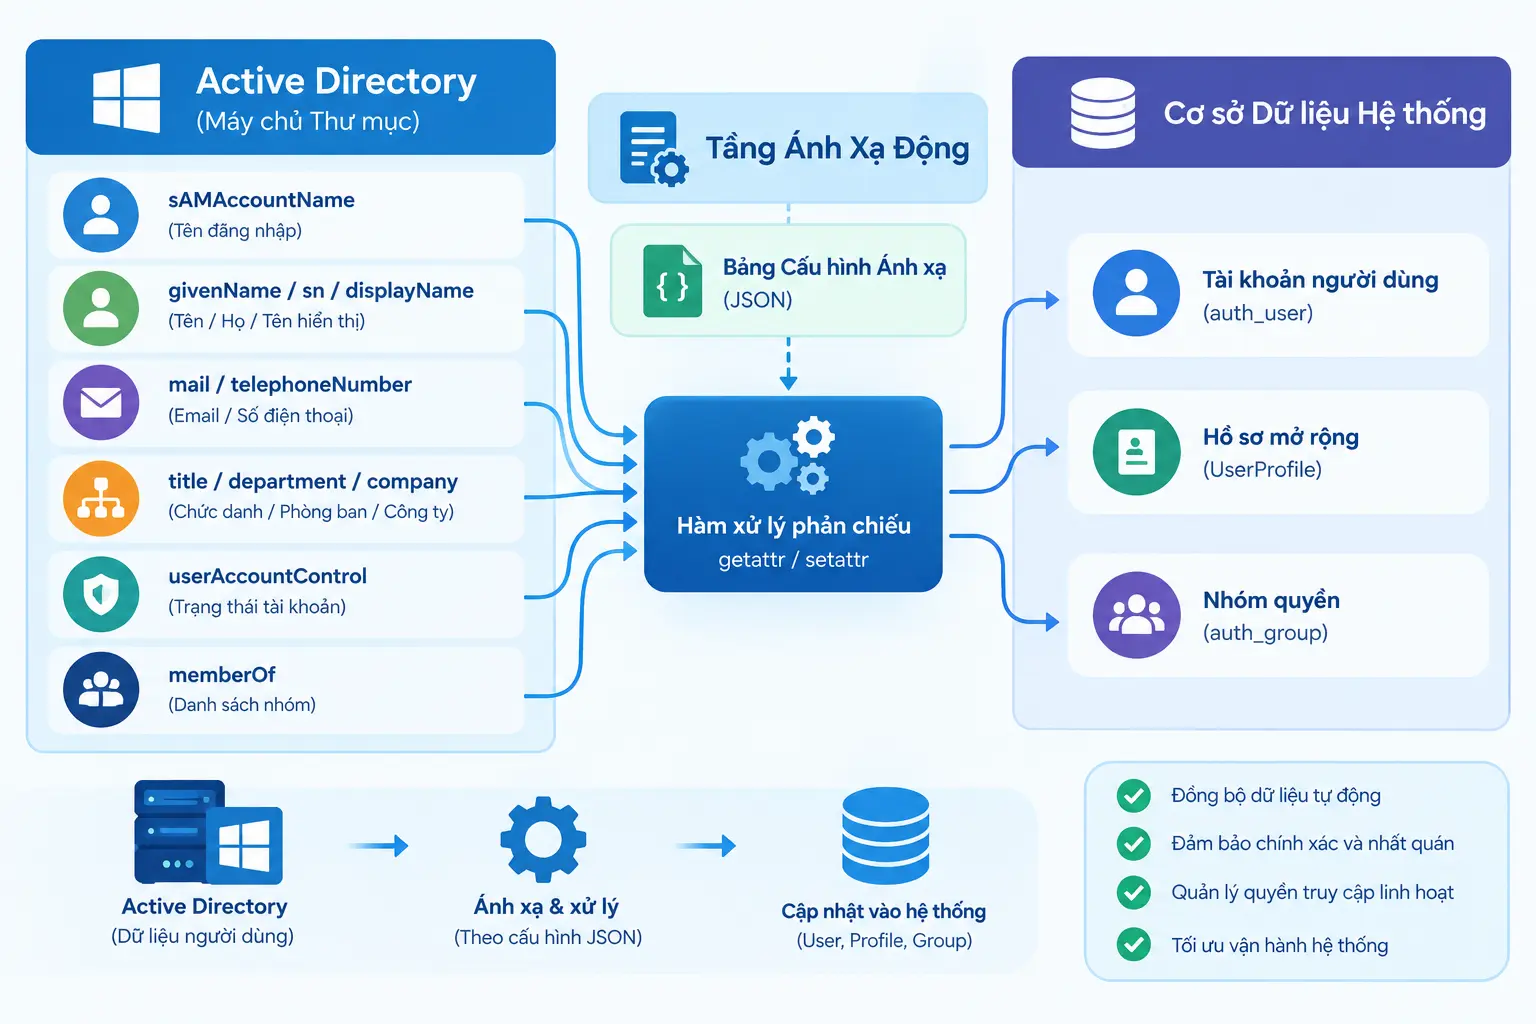
Triển khai phương thức ánh xạ
Đoạn mã xử lý đồng bộ thuộc tính được đóng gói trong tầng dịch vụ:
class LDAPService:
    @staticmethod
    def sync_user_attributes(user, profile, ldap_entry: dict, attr_mapping: dict):
        """
        Ánh xạ động thuộc tính từ Active Directory sang User và UserProfile
        dựa trên cấu hình do nhân viên quản trị thiết lập trên giao diện.
        """
        for user_field in ['first_name', 'last_name', 'email']:
            ad_attr = attr_mapping.get(user_field)
            if ad_attr and ad_attr in ldap_entry:
                val = ldap_entry[ad_attr]
                val_str = val[0].decode('utf-8') if isinstance(val, list) and val else str(val)
                setattr(user, user_field, val_str)
        for prof_field in ['full_name', 'phone', 'position', 'department', 'workplace']:
            ad_attr = attr_mapping.get(prof_field)
            if ad_attr and ad_attr in ldap_entry:
                val = ldap_entry[ad_attr]
                val_str = val[0].decode('utf-8') if isinstance(val, list) and val else str(val)
                if hasattr(profile, prof_field):
                    setattr(profile, prof_field, val_str)

        profile.is_ldap = True
        user.save()
        profile.save()
Xử lý trạng thái tài khoản bị khóa
Hệ thống đọc giá trị số nguyên đại diện cho các cờ trạng thái (userAccountControl) từ Active Directory và kiểm tra cờ vô hiệu hóa:
ACCOUNTDISABLE = 0x0002

def is_ad_user_disabled(user_account_control_int: int) -> bool:
    return bool(user_account_control_int & ACCOUNTDISABLE)
uac_value = int(ldap_entry.get('userAccountControl', [0])[0])
if is_ad_user_disabled(uac_value):
    user.is_active = False
    user.save()
    raise PermissionDenied("Tài khoản của bạn đã bị vô hiệu hóa trên hệ thống chung.")
Đồng bộ phân quyền theo nhóm
Hệ thống cho phép nhân viên quản trị liên kết từng nhóm trên Active Directory với một nhóm quyền tương ứng trong phần mềm. Hiện tại bất kỳ username mới phát sinh đều được gán vào nhóm quyền cơ bản nhất:
user_ad_groups = ldap_entry.get('memberOf', [])
for ad_group_dn in user_ad_groups:
    dn_str = ad_group_dn.decode('utf-8')
    matched_django_group = group_mapping.get(dn_str)
    if matched_django_group:
        group_obj, _ = Group.objects.get_or_create(name=matched_django_group)
        user.groups.add(group_obj)
Kết quả đạt được
- Quá trình kết nối với hệ thống thư mục của một đơn vị mới diễn ra thuận tiện trên giao diện quản trị trong vài phút.
- Đảm bảo tính nhất quán về thông tin nhân sự và quyền hạn giữa hệ thống chung và phần mềm nội bộ.
❓ Câu hỏi thường gặp
Khi máy chủ AD gặp sự cố thì quản trị viên có thể truy cập hệ thống không?
Có. Hệ thống hỗ trợ cơ chế đăng nhập bằng tài khoản quản trị nội bộ để đảm bảo khả năng duy trì hoạt động trong các tình huống khẩn cấp.